La ciberseguridad es una capacidad de servicio, no un asunto de sistemas
Para gobiernos locales y organizaciones sociales, proteger cuentas ya no basta. La verdadera capacidad digital consiste en impedir que un engaño interrumpa servicios o capture decisiones.
Redacción CAVDUX · 20 de octubre de 2026 · 7 min de lectura
El riesgo digital ya está en la operación
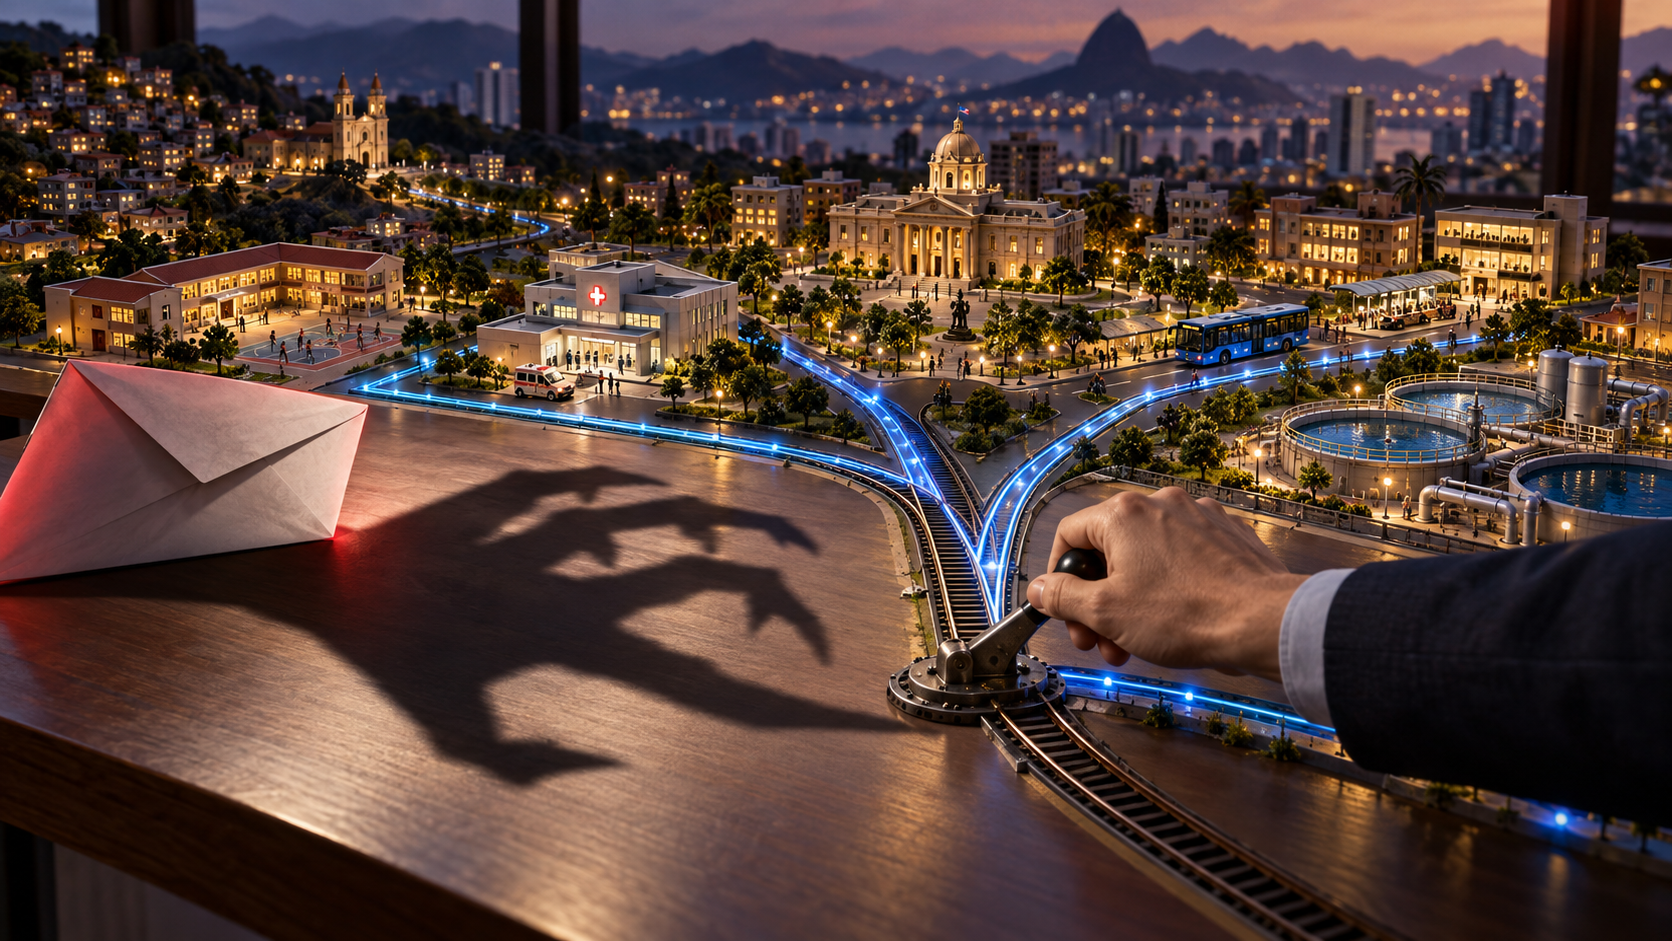
Imaginemos una asociación que recibe un correo aparentemente enviado por su proveedor de transporte. El mensaje conserva el tono habitual, incluye una factura esperada y solicita depositar en una cuenta nueva. La responsable administrativa tiene prisa: al día siguiente debe salir una brigada comunitaria. Autoriza el cambio. El problema no comenzó con un sistema sofisticado, sino con una decisión cotidiana que nadie había diseñado para resistir un engaño.
La digitalización de gobiernos locales, organizaciones sociales y equipos territoriales ha convertido correos, teléfonos y plataformas en infraestructura de servicio. Sin embargo, muchas instituciones siguen tratando su protección como una tarea secundaria del área técnica. Esa separación resulta cada vez menos sostenible: una cuenta comprometida puede detener una entrega, desviar recursos o permitir que alguien actúe en nombre de la organización.
La tesis es sencilla: la ciberseguridad debe gestionarse como una capacidad para sostener servicios y decisiones legítimas, no únicamente como protección de equipos.
La tendencia: atacar la confianza que conecta los sistemas
El trabajo digital ocurre entre herramientas. Una solicitud llega por mensajería, se valida por correo, se registra en una hoja de cálculo y termina en una transferencia bancaria. Cada plataforma puede tener controles razonables; lo vulnerable suele ser el paso entre ellas.
Ahí aparece una transformación importante: proteger archivos no basta cuando también pueden falsificarse solicitudes, identidades y señales de autoridad. Un mensaje convincente puede inducir a una persona autorizada a realizar una acción indebida sin que el atacante tenga que vulnerar el sistema financiero.
Para una dirección municipal o una asociación civil, esto cambia la pregunta estratégica. Además de preguntar qué tecnología necesita protección, debe preguntar qué decisiones podrían ser capturadas mediante un engaño. Cambiar una cuenta de pago, recuperar una contraseña o compartir un padrón merecen atención porque conectan confianza con consecuencias.
Un marco de tres capacidades: reconocer, limitar y recuperar
Una estrategia comprensible para quienes dirigen puede organizarse alrededor de tres capacidades. Reconocer significa distinguir una solicitud legítima de una que necesita comprobación adicional. Limitar significa impedir que una credencial robada o una autorización equivocada abra todas las puertas. Recuperar significa restablecer una operación confiable después de un incidente.
Las tres se complementan. La capacitación ayuda a reconocer engaños, pero no elimina errores. Los permisos restringidos reducen el daño, pero no restauran archivos. Los respaldos permiten recuperar información, pero no revierten una transferencia fraudulenta.
Este marco evita dos extremos frecuentes: comprar herramientas esperando que resuelvan todo o responsabilizar al personal de detectar cualquier amenaza. La pregunta para cada proceso crítico es concreta: ¿cómo verificamos quién pide la acción, hasta dónde puede llegar esa acción y cómo retomaremos el servicio si algo sale mal?
Empezar por las decisiones que pueden detener el servicio
El primer ejercicio no consiste en elaborar un inventario interminable de dispositivos. Consiste en identificar los servicios cuya interrupción tendría consecuencias relevantes y reconstruir sus dependencias digitales.
Pensemos en un municipio que recibe reportes de fallas de alumbrado. Importa saber quién administra la plataforma, dónde se concentran los reportes, cómo acceden las cuadrillas y qué ocurriría si la cuenta principal quedara bloqueada. En una organización que distribuye alimentos, las dependencias críticas podrían ser el calendario de entregas, los contactos de proveedores y la autorización de pagos.
La conversación debe reunir a operación, administración y soporte tecnológico, aunque este último sea externo. Cada responsable explica qué necesita para cumplir su función y qué alternativa tendría ante una falla. El resultado buscado es un mapa breve de dependencias críticas, con responsables identificables. Una lista extensa que nadie consulta ofrece menos protección que un mapa útil para decidir.
Reconocer: verificar por una ruta que el atacante no controle
La verificación eficaz no consiste en responder al mismo mensaje sospechoso: consiste en salir de su circuito. Si un proveedor solicita modificar sus datos bancarios, la confirmación debe realizarse mediante un contacto previamente registrado, no con el teléfono incluido en la solicitud.
Las organizaciones pueden establecer que ciertas acciones siempre requieran una comprobación adicional: cambios de cuenta, altas de administradores, exportaciones completas de información o recuperación de accesos privilegiados. La regla debe aplicarse también cuando la petición parece venir de la dirección. De otro modo, basta con suplantar a quien tiene mayor autoridad.
La capacitación funciona mejor cuando utiliza situaciones del trabajo real. Un equipo municipal puede ensayar qué haría ante una solicitud urgente atribuida a presidencia; una asociación, ante una supuesta actualización del portal de una fundación donante. El objetivo no es convertir a cada persona en especialista, sino darle un procedimiento claro y permiso explícito para detener una acción mientras verifica.
Limitar: que una cuenta no equivalga a toda la organización
Los accesos suelen acumularse por conveniencia. Alguien recibe permisos para resolver una urgencia y los conserva; una cuenta compartida facilita cubrir turnos, pero impide saber quién hizo qué. Con el tiempo, la estructura digital deja de reflejar las responsabilidades reales.
Limitar exige cuentas individuales, permisos acordes con cada función y revisión de accesos cuando cambian las responsabilidades. Las cuentas administrativas deben separarse de las utilizadas para tareas cotidianas. También conviene activar autenticación multifactor, preferentemente con métodos resistentes al phishing cuando la plataforma los permita, como llaves de seguridad o claves de acceso.
Para equipos pequeños, separar funciones no implica contratar más personal. Puede significar que una persona registre un cambio bancario y otra lo autorice. Lo importante es evitar que una sola credencial permita solicitar, aprobar y ejecutar una operación sensible. El control debe corresponder al daño posible, no aplicarse con la misma intensidad a cualquier trámite.
Recuperar: un respaldo solo sirve si puede restaurarse
Tener archivos en la nube no equivale, por sí mismo, a contar con una estrategia de recuperación. La sincronización puede propagar borrados o modificaciones, y una cuenta comprometida puede afectar información accesible desde ella. Es necesario conocer qué conserva cada servicio y cómo se recupera.
La práctica decisiva es probar. Una organización puede seleccionar un conjunto acotado de documentos críticos y verificar que logra restaurarlo desde una copia protegida y separada del acceso cotidiano. La prueba debe confirmar que los archivos abren, están completos y permiten retomar una tarea real.
También hace falta prever una operación temporal. Si la plataforma municipal de reportes queda fuera de servicio, ¿qué canal alterno recibirá solicitudes y cómo se incorporarán después al registro? La alternativa debe evitar tanto la parálisis como la dispersión improvisada de información sensible en teléfonos personales.
La respuesta a incidentes empieza antes del incidente
Ante una posible intrusión, las primeras decisiones suelen tomarse con información incompleta. Por eso conviene acordar previamente quién coordina, quién puede suspender accesos, cómo contactar al soporte y quién evalúa las comunicaciones necesarias con personas afectadas y autoridades competentes.
El protocolo debe estar disponible fuera del sistema que podría fallar. No sirve guardar el único directorio de emergencia dentro de la cuenta bloqueada. También debe distinguir entre reportar una sospecha y confirmar un incidente: pedir ayuda temprano no debería exigir que una persona demuestre técnicamente lo ocurrido.
La dirección tiene una responsabilidad cultural específica. Si cada reporte termina en una búsqueda inmediata de culpables, el personal aprenderá a esperar o a ocultar señales. Conviene reconocer el aviso oportuno, contener el problema y después revisar qué controles permitieron que una acción individual produjera consecuencias amplias.
Una agenda de treinta días para la dirección
Durante la primera semana, el equipo directivo puede elegir un servicio crítico y mapear sus cuentas, decisiones sensibles y dependencias externas. En la segunda, establecer verificaciones para cambios de pago y accesos privilegiados, además de retirar permisos que ya no correspondan.
La tercera semana puede dedicarse a probar una restauración y un canal alterno de operación. En la cuarta, un ejercicio de mesa permite recorrer un incidente hipotético: una cuenta comprometida, una solicitud fraudulenta o una plataforma inaccesible. No hace falta provocar una falla real para descubrir vacíos de responsabilidad.
El avance debe observarse en evidencias operativas: accesos revisados, verificaciones utilizadas, restauraciones completadas y responsables capaces de actuar. La pregunta final no es si la organización puede prometer que nunca será atacada. Es si ha diseñado su trabajo para que un engaño no capture sus decisiones y una falla no la deje sin capacidad de servir.
Conversación
Sé la primera persona en comentar
Los comentarios se revisan antes de publicarse para mantener una conversación respetuosa.
Entra a tu cuenta para comentar y guardar este artículo.
Boletín